افهم البيانات والنطاق
تعرف على بيانات الحساب وبيئة بيانات البطاقات، ثم حدد الأنظمة والتدفقات والأطراف التي تدخل في النطاق.
من فهم المعيار إلى برنامج امتثال قابل للتطبيق
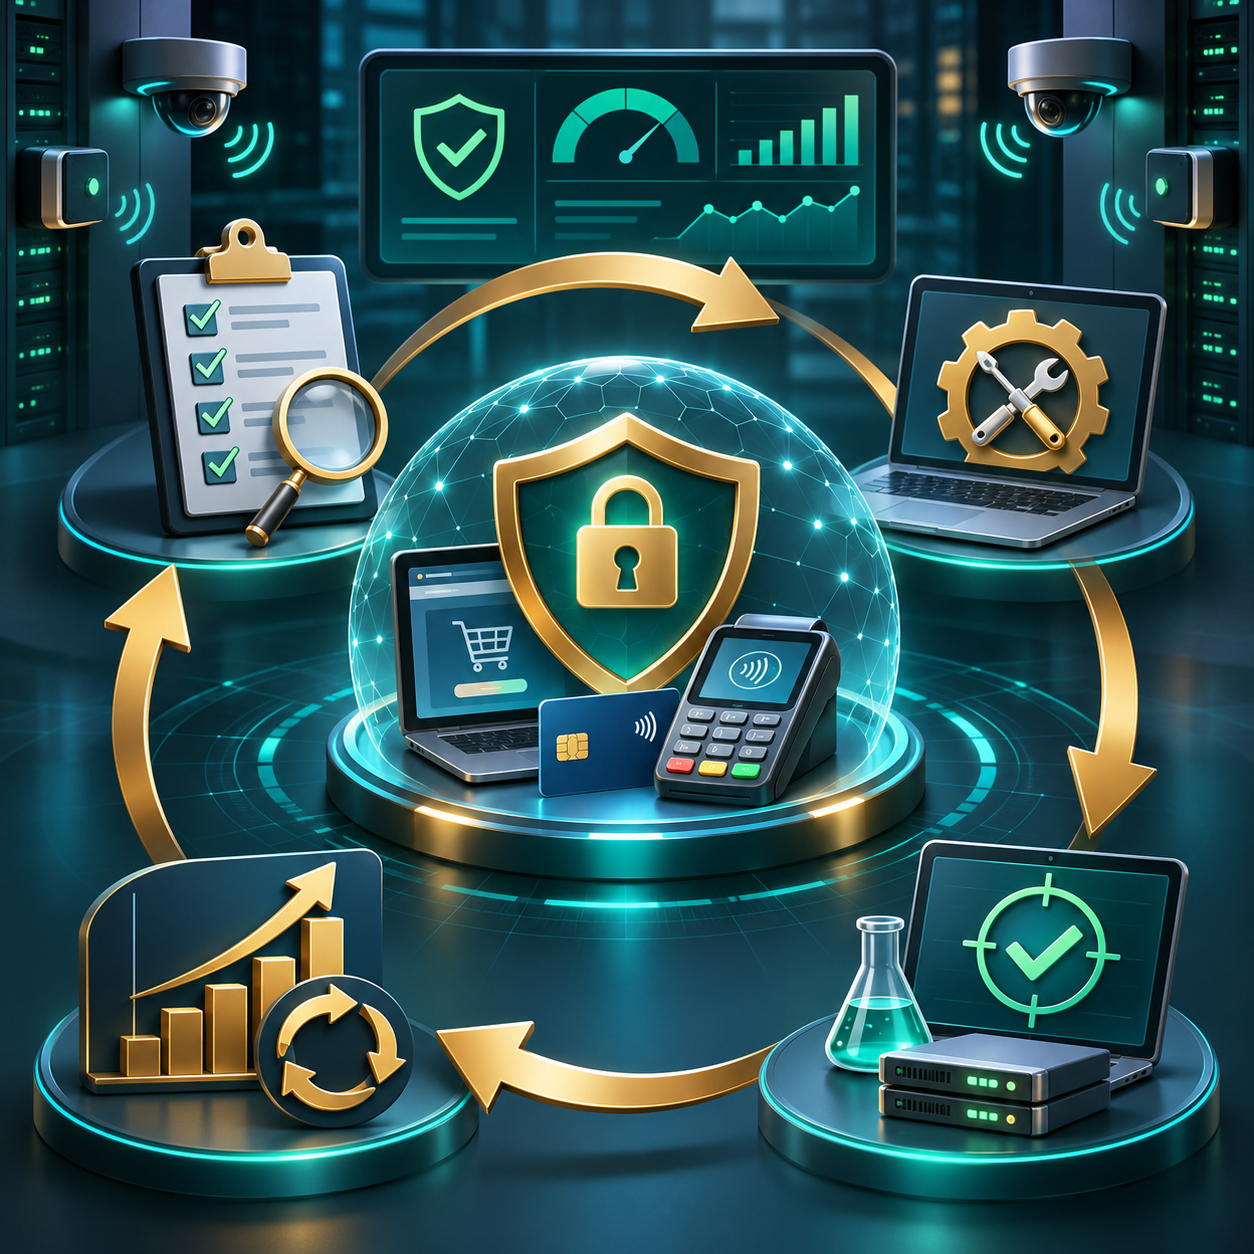
لا يقتصر الامتثال لـ PCI DSS على حفظ المتطلبات. يبدأ المسار بتحديد نطاق بيئة بيانات البطاقات وفهم PAN وCHD وSAD، ثم ربط المتطلبات بالمسؤوليات والضوابط والأدلة. ستتعلم لماذا تفشل برامج PCI في الواقع، وكيف تختار مسار التحقق الصحيح، وكيف تجعل المراقبة والاختبار والتحسين جزءًا من العمل اليومي.
هذه ليست صفحة تسرد المتطلبات فقط. ستتعلم كيف تحدد نطاق بيئة بيانات البطاقات، وتربط المسؤوليات بالضوابط، وتحوّل الاختبارات والسجلات والوثائق إلى أدلة يمكن مراجعتها.
لا تحتاج إلى شهادة سابقة للبدء. تكفي معرفة أساسية بتقنية المعلومات أو الأمن أو المخاطر، ويمكن للمبتدئ اتباع المحتوى بالترتيب.
النطاق والمسؤوليات
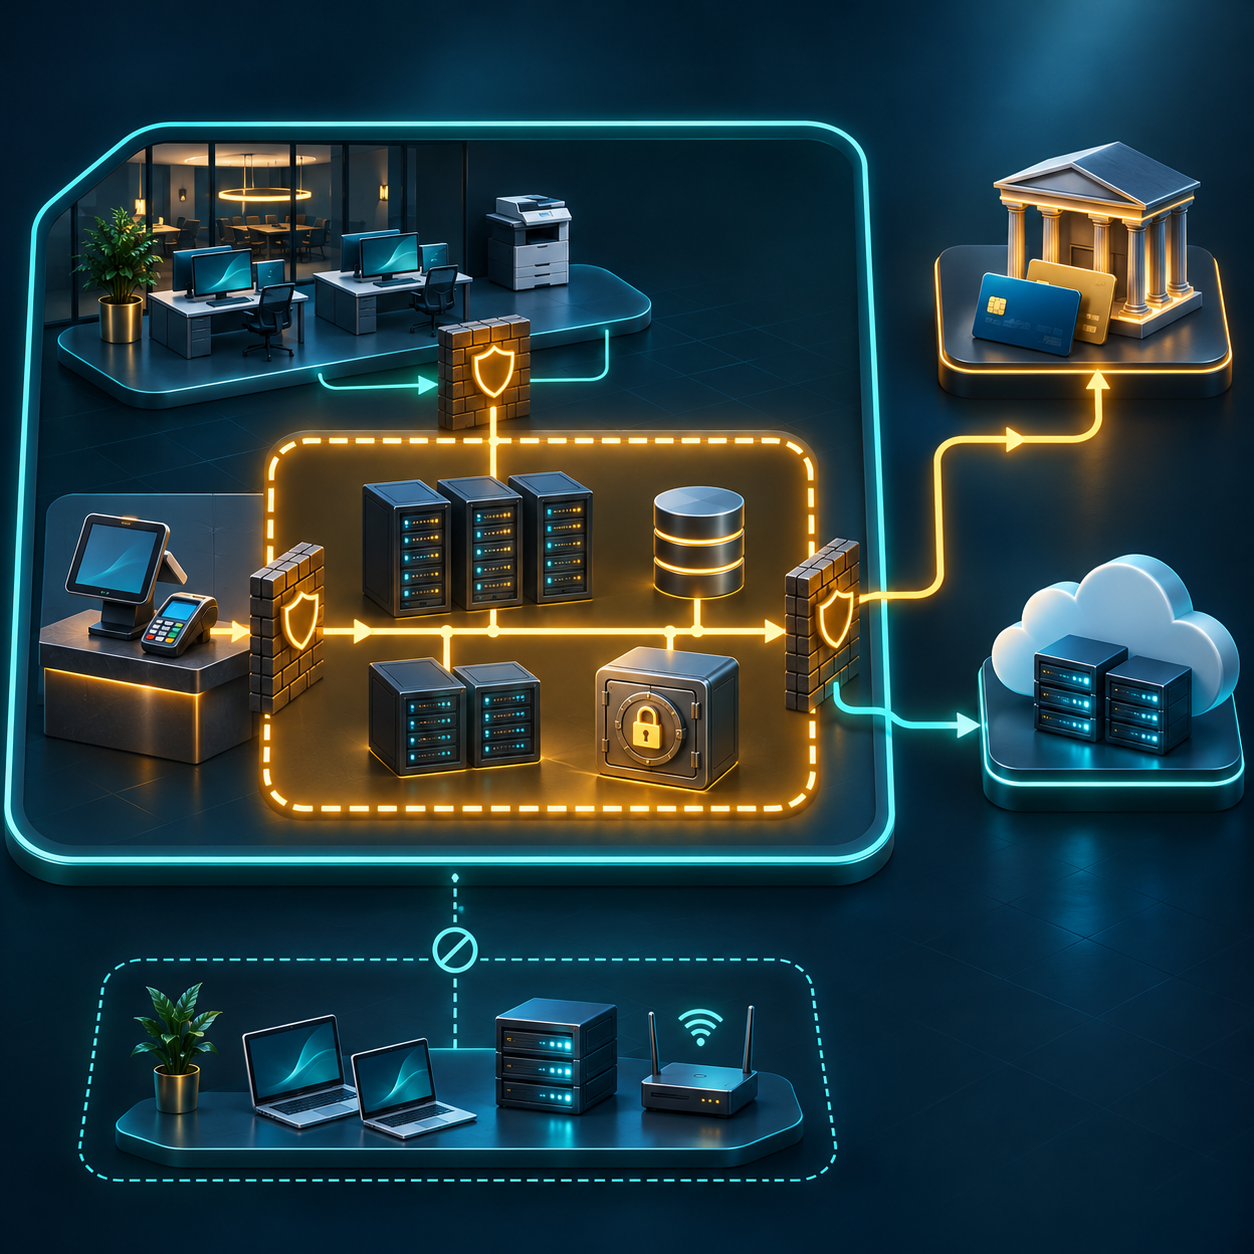
حدد حدود بيئة بيانات البطاقات، وافهم ما يقع داخل النطاق وما يمكن عزله، ووزع المسؤوليات بين المؤسسة ومقدمي الخدمات بوضوح.
الضوابط والأدلة
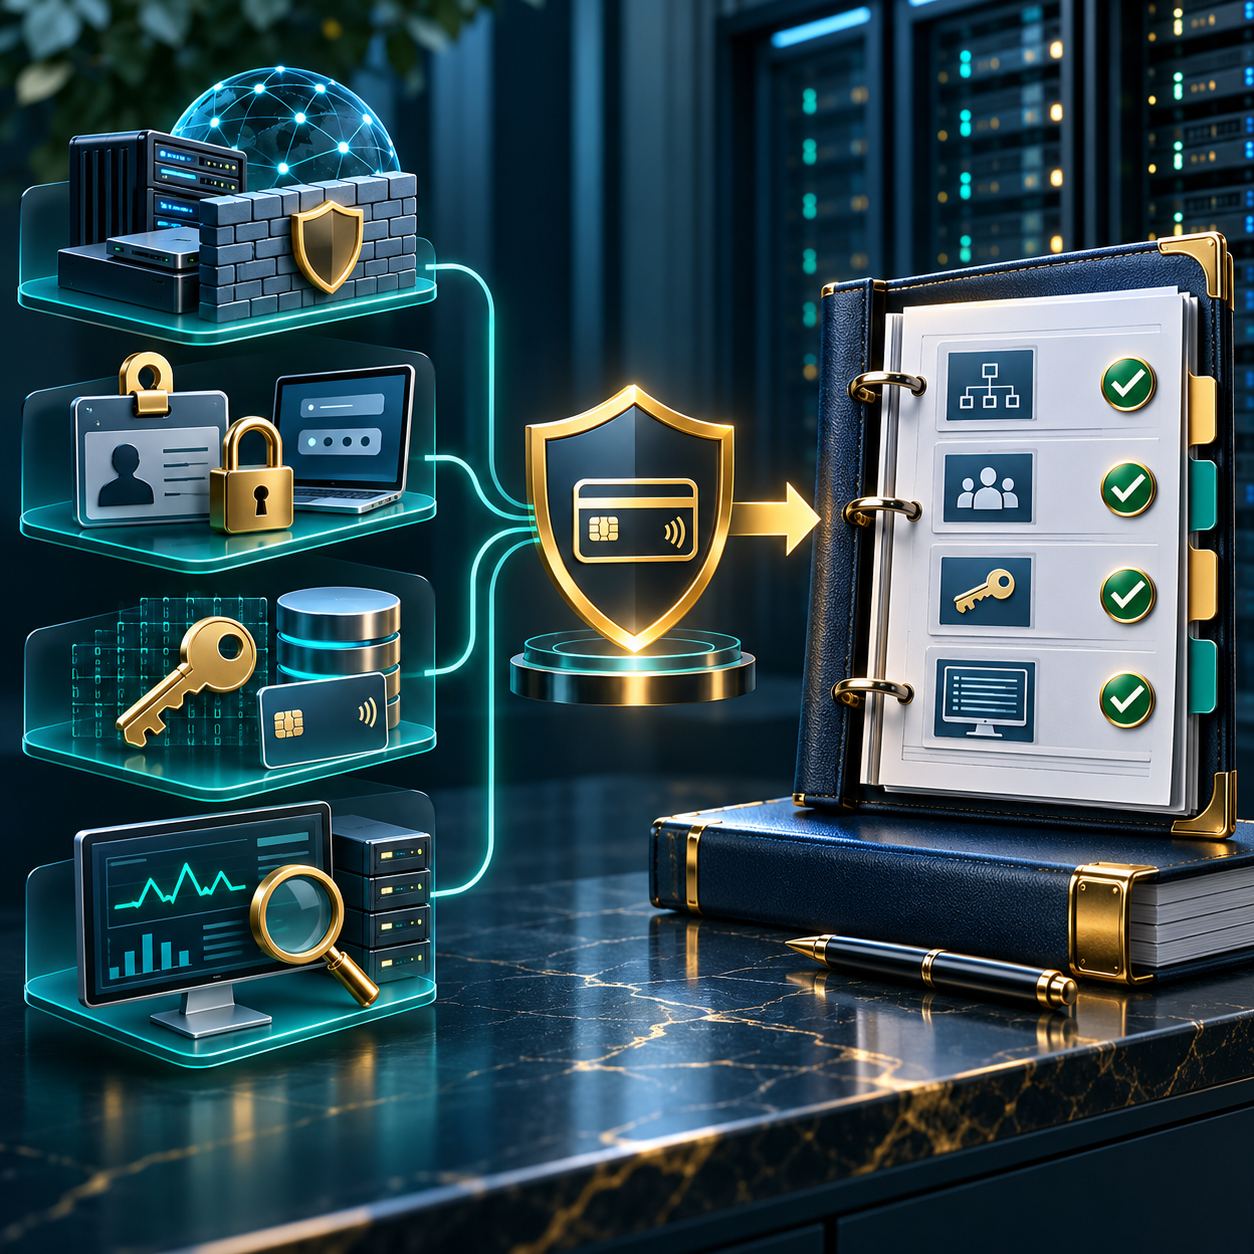
اربط متطلبات حماية البيانات والوصول والشبكات والسجلات بالضوابط المنفذة، ثم اجمع أدلة قابلة للمراجعة تدعم كل قرار.
التحقق والتحسين المستمر
اختر SAQ أو ROC أو AOC المناسب، خطط للاختبار والمراقبة، وعالج الفجوات بحيث يصبح الامتثال ممارسة مستمرة لا نشاطًا موسميًا.
محتوى الدورة وخريطة التعلم
تعلم بدعم واضح وموارد تمتد بعد المحاضرات
اتبع المحاضرات بالترتيب، وراجع الموارد القابلة للتنزيل، واستخدم قسم الأسئلة عندما تحتاج إلى توضيح نقطة أو تطبيقها في سياق عملك. ستجد تدريبًا إضافيًا عبر cyvitrix.com/quizzes، ويمكنك الرجوع إلى مواد الدراسة المرتبطة بالدورة. للتعرف على الخبرة المهنية لأحمد الحفني، استخدم الرابط النصي linkedin.com/in/hefny91.
صمم هذا المسار ليساعدك على الانتقال من فهم المعيار إلى اتخاذ قرارات قابلة للتطبيق، مع معرفة واضحة لما ستتعلمه وكيف تستخدم الموارد والدعم.
تعرف على بيانات الحساب وبيئة بيانات البطاقات، ثم حدد الأنظمة والتدفقات والأطراف التي تدخل في النطاق.
حوّل متطلبات PCI DSS إلى مسؤوليات وإجراءات وضوابط تقنية وتشغيلية قابلة للتنفيذ.
افهم ما الذي يثبت فعالية الضابط، وكيف تجمع السجلات والاختبارات والوثائق بطريقة منظمة.
اختر مسار التحقق المناسب، عالج الفجوات، وادمج المتابعة والاختبار والتحسين في دورة العمل.
الدورة تعليمية وتهدف إلى بناء فهم عملي قوي لمعيار PCI DSS. لا تمنح صفة QSA أو اعتمادًا من مجلس معايير أمن صناعة بطاقات الدفع، ولا تستبدل متطلبات جهة التحقق أو أحدث الوثائق الرسمية.
يركز المحتوى على PCI DSS v4.0.1 وسياقه العملي. لأن المعايير والتوجيهات قد تتغير، نوصي دائمًا بمراجعة أحدث المصادر الرسمية عند اتخاذ قرار امتثال حقيقي.
لا تشترط الدورة شهادة سابقة. تفيد المعرفة الأساسية بتقنية المعلومات أو الأمن أو المخاطر، ويمكن للمبتدئ اتباع المحاضرات بالترتيب وبناء المفاهيم تدريجيًا.
يربط المسار المتطلبات بالنطاق والمسؤوليات والضوابط والأدلة ومسار التحقق. الهدف هو فهم سبب كل قرار وكيفية تقييمه، وليس حفظ قائمة متطلبات فقط.
تشرح الدورة وظيفة كل مسار والعوامل التي تؤثر في الاختيار. القرار النهائي يعتمد على نموذج العمل وقنوات الدفع ومتطلبات الجهة المستحوذة أو العلامة التجارية أو جهة التقييم.
راجع موارد المحاضرات داخل الدورة، واستخدم مكتبة الاختبارات المتاحة عبر cyvitrix.com/quizzes. قد تختلف الاختبارات واللغات المتاحة حسب الموضوع والتحديثات الحالية.
استخدم قسم الأسئلة عندما تحتاج إلى توضيح مفهوم أو ربطه بسياق عملي، واذكر اسم المحاضرة أو رقمها والنقطة التي تحتاج إلى شرحها. لا ترسل كلمات مرور أو بيانات دفع أو معلومات سرية.
فعّل الرسائل التعليمية والترويجية الاختيارية في إعدادات حسابك، وراجع إعلانات الدورة ومواردها. ويمكنك الاطلاع على الخبرة المهنية عبر LinkedIn.